


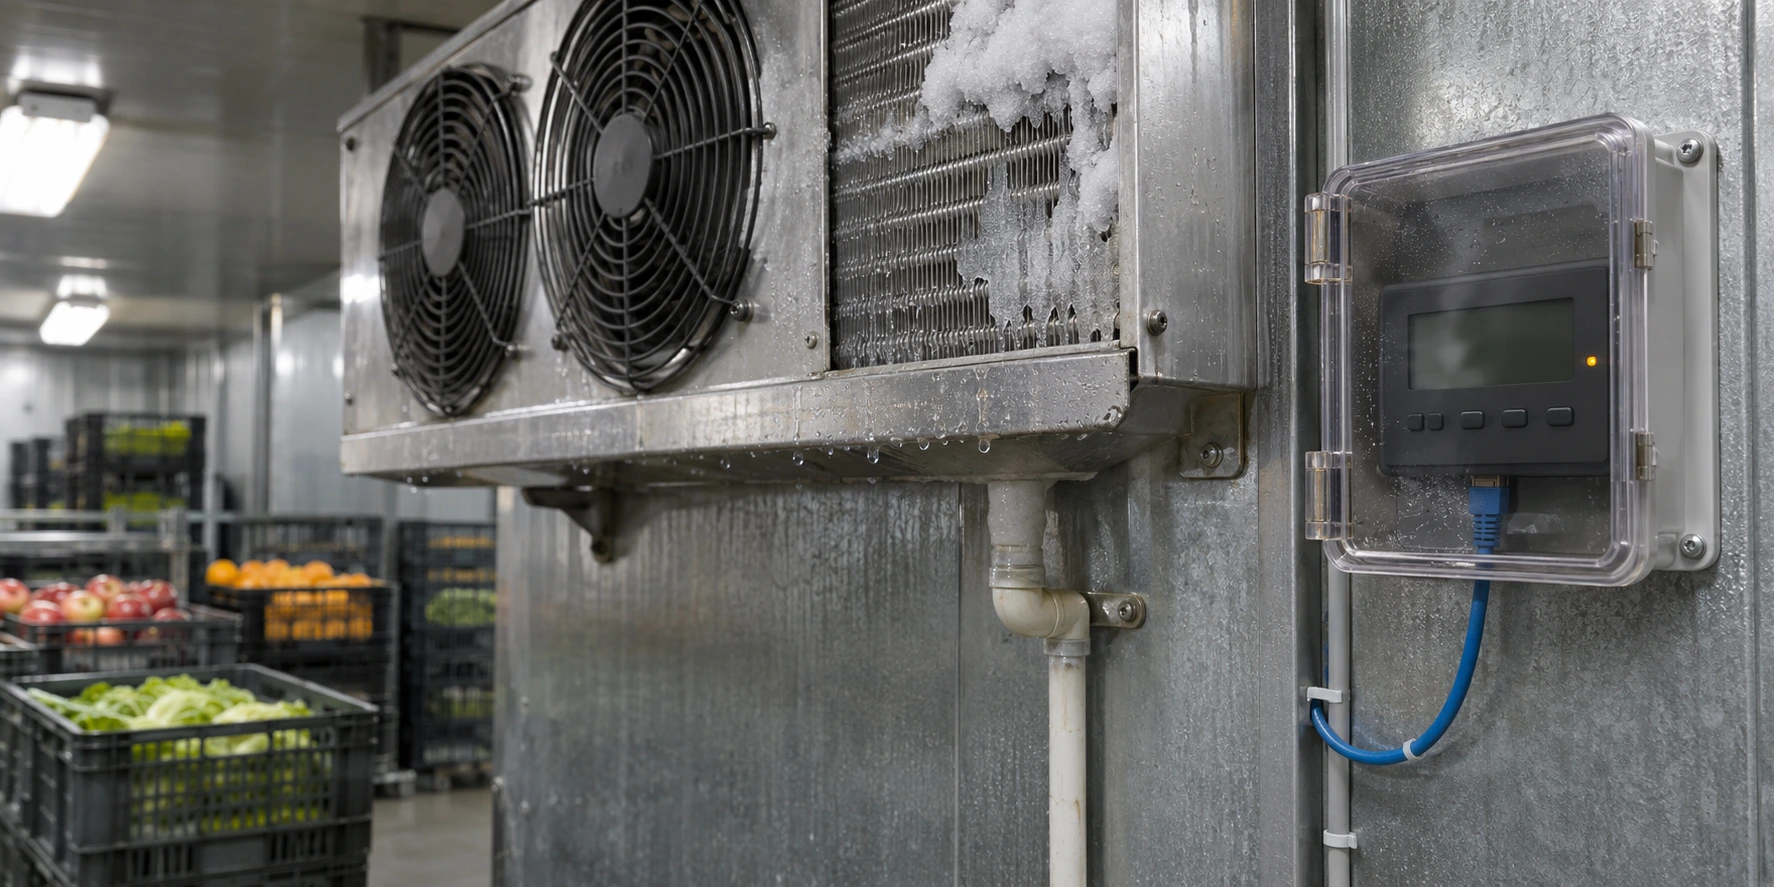
Cyberangriffe auf Kühlsysteme richten sich weltweit gegen Anlagen zur Steuerung und Überwachung der Kühllagerung, warnten FBI und CISA am 5. November. Angreifer können Abtauzyklen aus der Ferne aktivieren oder Temperatureinstellungen verändern. Dadurch geraten Lebensmittel und Blutprodukte in Gefahr, bevor das Personal ein Problem bemerkt.
Angreifer können Temperaturen verändern und die Überwachung stören
Die gemeinsame Sicherheitswarnung, an der auch die US-Ministerien für Gesundheit und Soziales, Landwirtschaft und Verkehr beteiligt waren, konzentriert sich auf elektronische Temperaturregler und Steuerungssysteme für gewerbliche Kühlanlagen. Betreiber nutzen diese Geräte, um Temperaturen aus der Ferne zu überwachen, die Kühlung anzupassen und Abtauzyklen zu planen. Einige Einrichtungen machen ihre Steuergeräte jedoch über das öffentliche Internet zugänglich oder verwenden Software, für die keine Sicherheitsupdates verfügbar sind.
Nach Angaben der Behörden können Angreifer Schwachstellen ausnutzen, mit denen sich Anmeldekontrollen umgehen oder Code auf einem Steuergerät ausführen lässt. Auch unsichere Konfigurationen können ihnen Zugriff ermöglichen. Sobald ein Angreifer Zugang erlangt hat, kann er die Geräte dazu bringen, dauerhaft zu heizen oder abzutauen. Hält dieser Zustand länger an, können gelagerte Waren verderben, die Lebensdauer der Geräte verkürzt werden und Brandgefahr entstehen.
Angreifer können außerdem die Temperaturüberwachung beeinträchtigen. Dadurch verliert das Personal möglicherweise den Zugriff auf zuverlässige Messwerte, gerade wenn es entscheiden muss, ob die Waren weiterhin sicher gelagert werden können.
Europäische Vorfälle treffen Supermärkte und Blutlagerstätten
Im Oktober kompromittierten Angreifer die Kühlsteuerungen von schätzungsweise 250 bis 350 französischen Supermärkten. Sie aktivierten die Abtaufunktionen aus der Ferne, wodurch die Temperaturen in Kühl- und Gefrierschränken anstiegen. Eine zweite Welle von Cyberangriffen auf Kühlsysteme, über die im November berichtet wurde, betraf mehr als 115 Geschäfte in sechs europäischen Ländern. Einige Systeme schalteten sich vollständig ab, während andere Temperaturen von bis zu 50 Grad Celsius erreichten.
Am 3. November bestätigte die französische Blutspendeeinrichtung, dass ein Cybervorfall bei einem ihrer Lieferanten für Kühlgeräte drei Einrichtungen zur Lagerung von Blutprodukten beeinträchtigt hatte. Durch den Vorfall wurden sowohl die Temperatureinstellungen als auch die Abtaupläne an diesen Standorten verändert.
Behörden fordern Betreiber zur Einschränkung des Fernzugriffs auf
Die Behörden empfehlen Betreibern, Kühlsteuerungen vom öffentlichen Internet zu trennen und weiterhin benötigte Fernverbindungen abzusichern. Außerdem raten sie dazu, Standardpasswörter zu ändern und verfügbare Sicherheitsupdates zu installieren. Diese Maßnahmen gelten für die gesamte Kühlkette, von der Lebensmittelproduktion und dem Einzelhandel bis hin zum Gesundheitswesen, der Chemikalienlagerung und dem Transport.
Für Einrichtungen, die Kühlgeräte mit einem größeren Netzwerk verbinden, empfiehlt die Sicherheitswarnung, die Steuerungssysteme der Kühlanlagen von den übrigen Unternehmenssystemen zu trennen. Die Behörden fordern Betreiber außerdem auf, sichere Temperaturgrenzen durchzusetzen, damit die Steuergeräte ausschließlich innerhalb der von der jeweiligen Einrichtung festgelegten Temperaturbereiche arbeiten können.
0 Kommentare zu „Cyberangriffe auf Kühlsysteme lösen Warnung von FBI und CISA aus“