

Københavns Universitet har bekreftet at hackere fikk tilgang til et testmiljø som inneholdt personopplysninger om 525 000 personer. Datalekkasjen i København førte også til adgangsbegrensninger på campus etter at universitetet oppdaget at PIN-koder til ansatte og studenter var eksponert.
Universitetet oppdaget innbruddet 20. oktober og offentliggjorde det 23. oktober. Deretter viste en oppdatering 25. oktober at ytterligere 20 000 ansatte og studenter hadde fått sine PIN-koder for adgang eksponert.
Angripere fikk tilgang til personopplysninger i et testmiljø
Det kompromitterte miljøet inneholdt personopplysninger, inkludert fulle navn, danske personnumre kjent som CPR-numre, telefonnumre og e-postadresser. Universitetet fortsetter imidlertid å undersøke hendelsens fulle omfang.
Disse opplysningene kan hjelpe kriminelle med å lage troverdige phishingmeldinger eller utgi seg for å være betrodde kontakter. En angriper kan for eksempel vise til en persons private opplysninger for å få en svindelforespørsel til å fremstå som legitim.
Den tilgjengelige informasjonen dokumenterer likevel ikke at kriminelle har brukt de eksponerte opplysningene i ytterligere angrep. Universitetet har heller ikke bekreftet om alle berørte personer har fått samtlige oppgitte kategorier av personopplysninger eksponert.
Datalekkasjen i København fører til adgangsbegrensninger
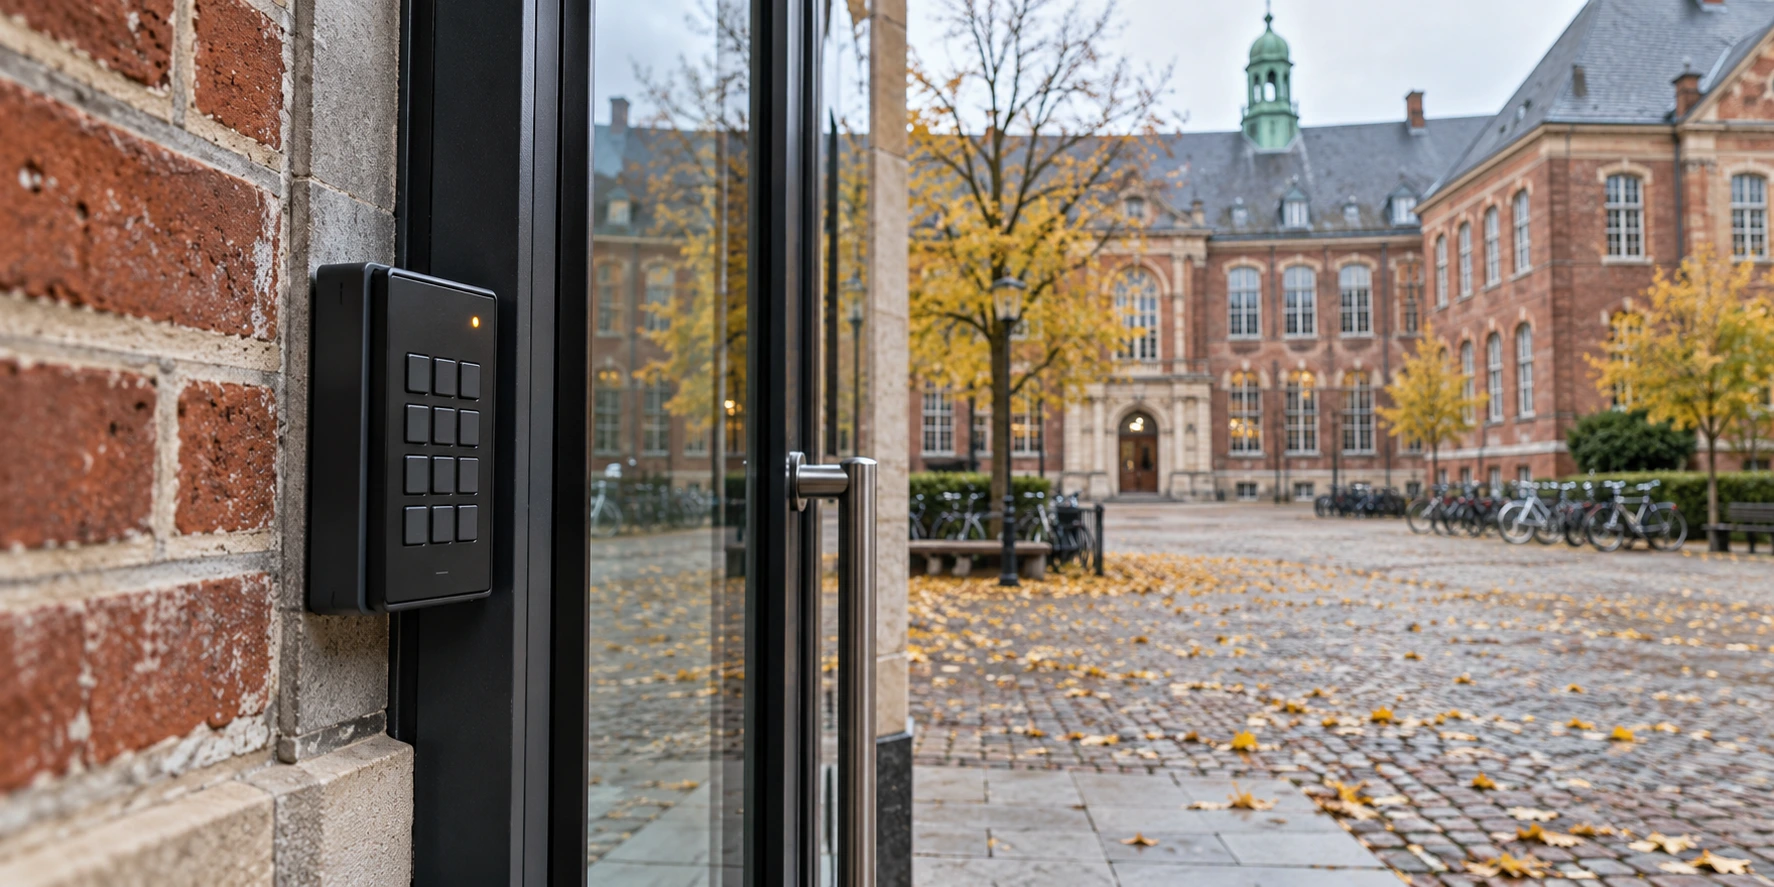
Eksponeringen av PIN-koder skapte bekymring rundt fysisk adgang til universitetets lokaler. Som et forholdsregler begrenset universitetet adgangen til enkelte kritiske områder på campus mens de berørte kodene ble erstattet.
Samtidig åpner ansatte gradvis disse områdene igjen etter hvert som universitetet deler ut nye adgangsopplysninger. Den tilgjengelige rapporteringen avklarer ikke om de 20 000 personene med eksponerte PIN-koder overlapper med den større gruppen. Derfor bør tallene ikke automatisk legges sammen.
Københavns Universitet er Danmarks eldste universitet og ble grunnlagt i 1479. Det har omtrent 36 800 studenter og 10 700 ansatte, men disse nåværende befolkningstallene forklarer ikke den fullstendige sammensetningen av det berørte datasettet.
Universitetet stanser innbruddet og varsler tilsynsmyndigheten
Universitetet opplyser at det har begrenset angrepet og blokkert inntrengerens tilgang. I tillegg rapporterer universitetet at det ikke finnes tegn til at hackerne nådde systemer som støtter den daglige driften, eller forstyrret universitetets aktiviteter.
Universitetet har varslet det danske datatilsynet og opplyser at det gjennomfører nødvendige regulatoriske tiltak i henhold til personvernforordningen GDPR. Etterforskningen pågår imidlertid fortsatt, og universitetet har ennå ikke fastslått hendelsens fulle konsekvenser.
Disse funnene skiller det bekreftede innbruddet i testmiljøet fra et eventuelt mer omfattende sikkerhetsbrudd. Foreløpig gir den tilgjengelige informasjonen ikke grunnlag for å hevde at angriperne fikk tilgang til universitetets operative systemer.
Berørte personer bør kontrollere uventede forespørsler
Etter datalekkasjen i København bør potensielt berørte studenter og ansatte være forsiktige med uoppfordrede henvendelser. De bør kontrollere uventede forespørsler gjennom uavhengige kanaler, særlig når noen ber om innloggingsopplysninger, personopplysninger eller kontotilgang.
Universitetet har lovet flere oppdateringer når etterforskningen gir mer pålitelig informasjon. Inntil da gjenstår spørsmål om eksponeringens nøyaktige omfang og hvilke personer som er berørt av hver kategori kompromitterte opplysninger.
0 responses to “Datalekkasje i København eksponerer personopplysninger om 525 000 personer”