

Köpenhamns universitet har bekräftat att hackare fått tillgång till en testmiljö med personuppgifter om 525 000 personer. Dataläckan i Köpenhamn ledde också till åtkomstbegränsningar på campus efter att universitetet upptäckt att PIN-koder för anställda och studenter hade exponerats.
Universitetet upptäckte intrånget den 20 oktober och offentliggjorde det den 23 oktober. Därefter visade en uppdatering den 25 oktober att ytterligare 20 000 anställda och studenter hade fått sina PIN-koder för åtkomst exponerade.
Angripare fick tillgång till personuppgifter i en testmiljö
Den komprometterade miljön innehöll personuppgifter, inklusive fullständiga namn, danska personnummer som kallas CPR-nummer, telefonnummer och e-postadresser. Universitetet fortsätter dock att undersöka incidentens fullständiga omfattning.
Dessa uppgifter kan hjälpa kriminella att skapa trovärdiga nätfiskemeddelanden eller utge sig för att vara betrodda kontakter. En angripare kan exempelvis hänvisa till någons personuppgifter för att få en bedräglig begäran att framstå som legitim.
Den tillgängliga informationen visar dock inte att kriminella har använt de exponerade uppgifterna i ytterligare attacker. Universitetet har inte heller bekräftat om samtliga drabbade personer fått alla de angivna kategorierna av uppgifter exponerade.
Dataläckan i Köpenhamn leder till åtkomstbegränsningar
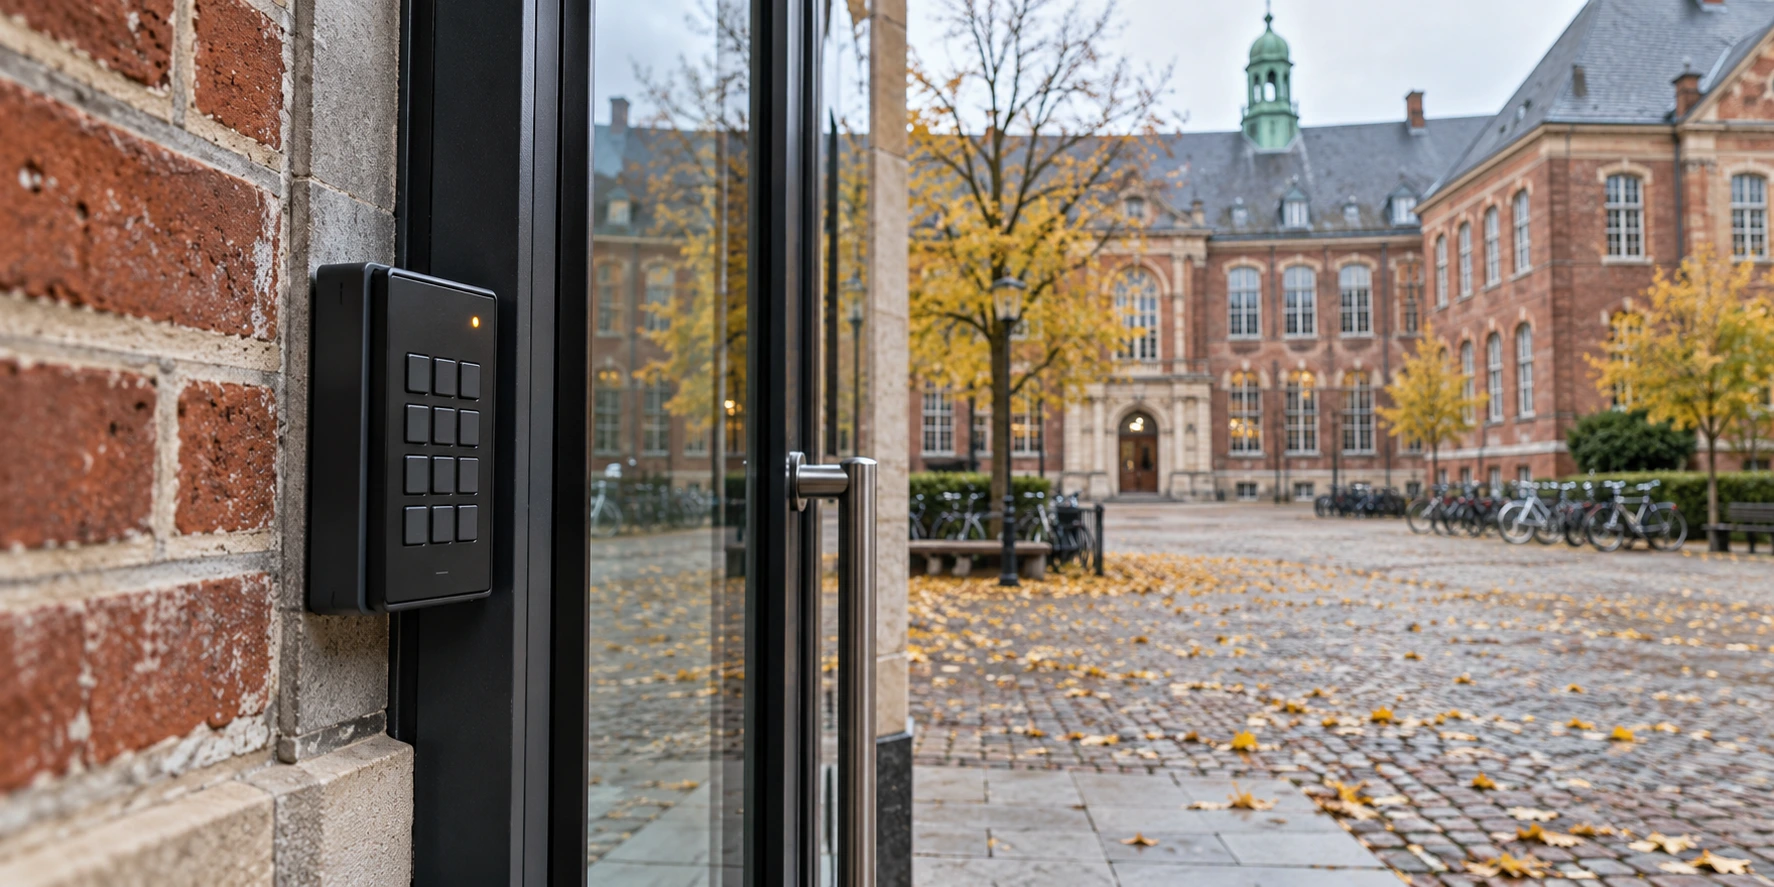
Exponeringen av PIN-koder väckte oro kring den fysiska åtkomsten till universitetets lokaler. Som en försiktighetsåtgärd begränsade universitetet tillträdet till vissa kritiska områden på campus medan de berörda koderna byttes ut.
Samtidigt öppnar personalen gradvis dessa områden igen i takt med att universitetet delar ut nya åtkomstuppgifter. Den tillgängliga rapporteringen klargör inte om de 20 000 personer vars PIN-koder exponerades ingår i den större gruppen. Därför bör siffrorna inte automatiskt läggas samman.
Köpenhamns universitet är Danmarks äldsta universitet och grundades 1479. Det har cirka 36 800 studenter och 10 700 anställda, men dessa aktuella befolkningssiffror förklarar inte den fullständiga sammansättningen av de drabbade uppgifterna.
Universitetet stoppar intrånget och underrättar tillsynsmyndigheten
Universitetet uppger att det har begränsat attacken och blockerat angriparens åtkomst. Dessutom finns det enligt universitetet inga tecken på att hackarna nått system som stöder den dagliga verksamheten eller stört universitetets aktiviteter.
Universitetet har underrättat den danska dataskyddsmyndigheten och uppger att det vidtar lämpliga regulatoriska åtgärder enligt dataskyddsförordningen GDPR. Utredningen pågår dock fortfarande, och universitetet har ännu inte fastställt incidentens fullständiga konsekvenser.
Dessa resultat skiljer det bekräftade intrånget i testmiljön från en eventuell mer omfattande kompromettering. För närvarande ger den tillgängliga informationen inget stöd för påståenden om att angriparna fått tillgång till universitetets operativa system.
Drabbade personer bör kontrollera oväntade förfrågningar
Efter dataläckan i Köpenhamn bör potentiellt drabbade studenter och anställda vara försiktiga med oönskade meddelanden. De bör självständigt verifiera oväntade förfrågningar, särskilt sådana som gäller inloggningsuppgifter, personuppgifter eller kontoåtkomst.
Universitetet har lovat ytterligare uppdateringar när utredningen ger mer tillförlitlig information. Fram till dess återstår frågor om exponeringens exakta omfattning och vilka personer som berörs av varje kategori av komprometterade uppgifter.
0 svar till ”Dataläcka i Köpenhamn exponerar personuppgifter om 525 000 personer”