


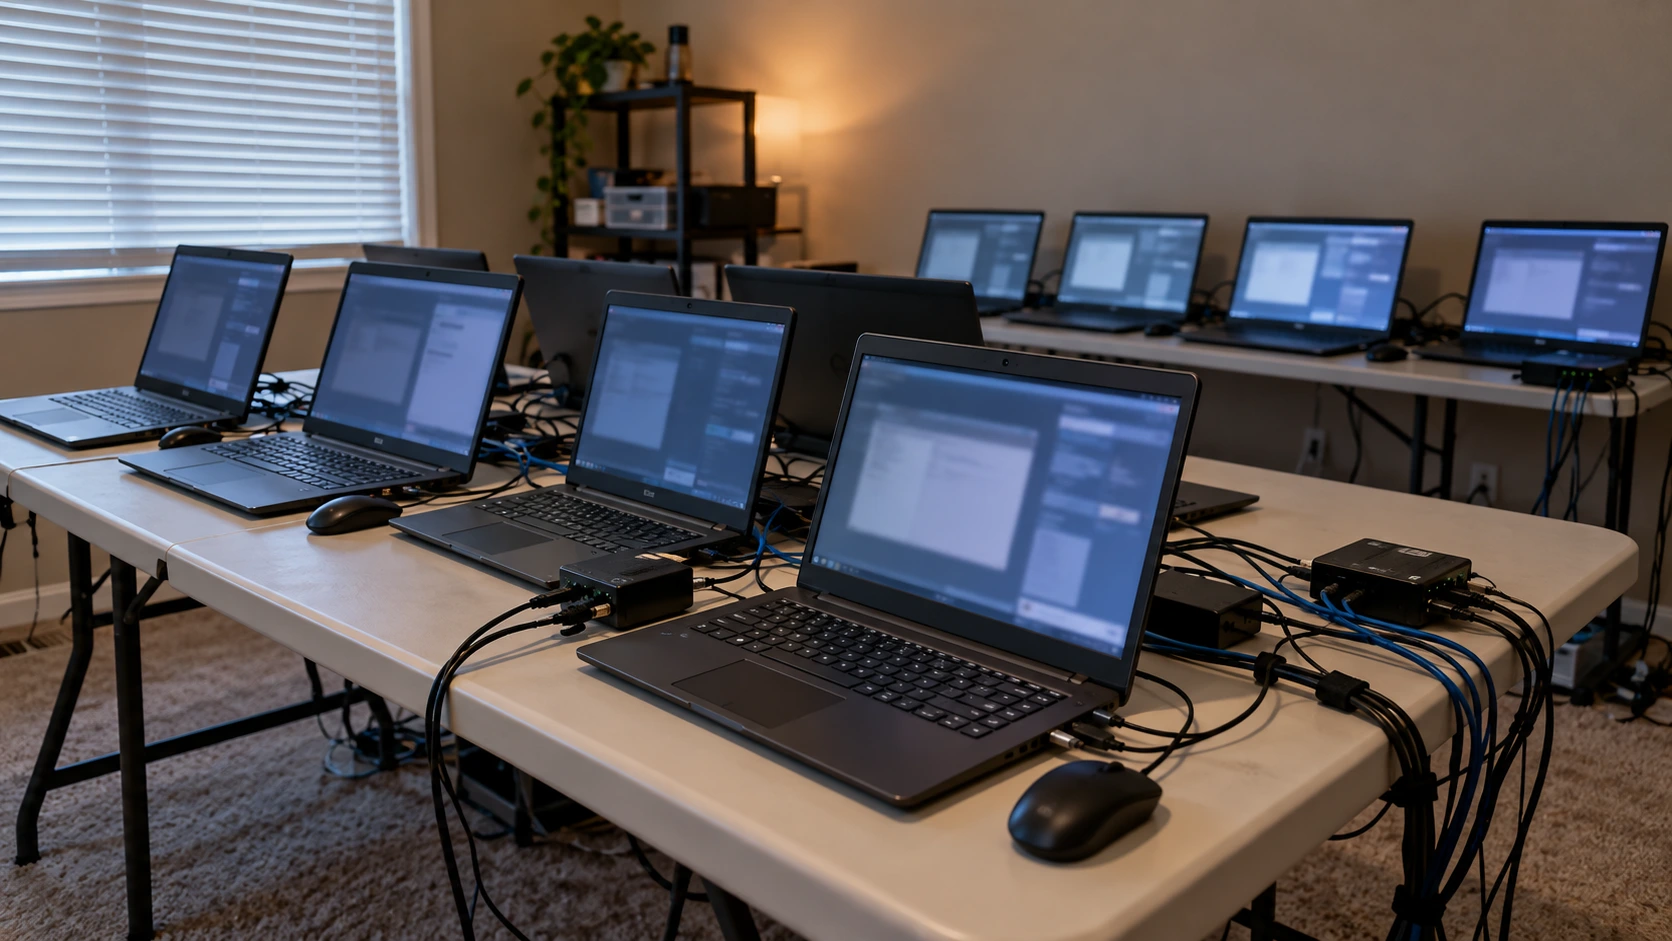
Das FBI hat im Rahmen eines Vorgehens gegen betrügerische IT-Fernbeschäftigung Razzien gegen mutmaßliche nordkoreanische Laptop-Farmen in Texas durchgeführt. Die Behörden durchsuchten 40 Wohnhäuser und beschlagnahmten etwa 187 Laptops sowie Geräte, die für den Fernzugriff auf Computer verwendet werden.
Das US-Justizministerium gab außerdem Anklagen gegen 14 Personen im Zusammenhang mit einer weiteren Verschwörung rund um IT-Fernarbeiter bekannt. Zwei US-Staatsbürger werden unter anderem des elektronischen Betrugs, der Geldwäsche und des Identitätsdiebstahls beschuldigt.
Durchsuchungen in Texas richten sich gegen Fernzugriffsinfrastruktur
Das FBI führte die Durchsuchungen in Texas zwischen dem 21. und 25. September im Rahmen einer Operation namens Lonestar Roundup durch.
Die Ermittler konzentrierten sich auf Wohnhäuser, in denen sich mutmaßlich von Arbeitgebern bereitgestellte Laptops für nordkoreanische Arbeitskräfte befanden. Diese Standorte ermöglichen es im Ausland tätigen Akteuren, auf Unternehmenscomputer zuzugreifen und gleichzeitig den Eindruck zu erwecken, dass sie innerhalb der Vereinigten Staaten arbeiten.
Neben den Laptops beschlagnahmten die Ermittler KVM-Geräte, die den Zugriff auf angeschlossene Computer über Tastatur, Bildschirm und Maus ermöglichen.
Sicherheitsforscher brachten die Geräte mit Famous Chollima in Verbindung, einer Gruppe, die auch als WageMole bekannt ist. Sie hatten die Aktivitäten der Gruppe seit April 2025 verfolgt.
Die Gruppe betreibt betrügerische IT-Beschäftigungsprogramme, die trotz umfangreicher internationaler Sanktionen Einnahmen für die nordkoreanische Regierung generieren.
Nordkoreanische Laptop-Farmen helfen dabei, die Standorte der Arbeitskräfte zu verschleiern
Die Betrugsmaschen beruhen auf einer Kombination aus falschen Identitäten und Unterstützung vor Ort.
Nordkoreanische Akteure bewerben sich mithilfe gestohlener, gemieteter oder erfundener Identitäten auf Stellen im Technologiesektor. Gleichzeitig nehmen Helfer die Computer entgegen und bewahren sie auf, die Arbeitgeber ihren vermeintlich in den USA ansässigen neuen Mitarbeitern zur Verfügung stellen.
Anschließend verbinden sich die im Ausland befindlichen Arbeitskräfte aus der Ferne mit diesen Geräten. Diese Vorgehensweise hilft ihnen, ihre tatsächlichen Standorte zu verschleiern, während sie einer bezahlten Tätigkeit nachgehen.
Die Risiken können jedoch über betrügerische Beschäftigungsverhältnisse hinausgehen. In einigen Fällen versuchen die Akteure außerdem, sensible Informationen zu stehlen, Schadsoftware einzuschleusen oder Kryptowährungen und andere Vermögenswerte zu erlangen.
Akteure nutzen falsche Angaben, um Unternehmenslaptops umzuleiten
Sicherheitsforscher identifizierten mehrere Methoden, mit denen die Arbeitskräfte Geräte ihrer Arbeitgeber zu Laptop-Farmen umleiteten.
Beispielsweise erstatteten einige falsche Diebstahlanzeigen, damit Unternehmen Ersatzgeräte an eine andere Adresse schickten. Andere behaupteten, kurz vor der Lieferung umgezogen zu sein.
Darüber hinaus wechselten die Akteure zwischen verschiedenen Wohnadressen, um die endgültigen Bestimmungsorte der Computer zu verschleiern.
Einige nutzten außerdem ihre Positionen in der IT-Personalvermittlung, um Lieferungen unbemerkt umzuleiten. Zusammen trugen diese Methoden dazu bei, die Lieferadressen von den Adressen in ihren Identitätsdokumenten zu trennen.
Den Forschern zufolge hat die zunehmende öffentliche Aufmerksamkeit die Akteure außerdem dazu veranlasst, Gerätekennungen zu fälschen. In einigen Fällen verwendeten sie dieselben Kennungen bei verschiedenen betroffenen Organisationen.
Anklageschrift in Ohio beschreibt Betrugsmasche mit 70 betroffenen Unternehmen
Unabhängig davon beschrieb eine Anklageschrift in Ohio eine mutmaßliche Operation mit IT-Fernarbeitern, die von 2019 bis Juli 2025 lief.
Nach Angaben der Staatsanwaltschaft betraf die Betrugsmasche rund 70 US-Unternehmen und brachte nordkoreanischen Akteuren etwa 3 Millionen US-Dollar ein.
Die Arbeitskräfte sollen gestohlene oder erfundene Identitäten mit VPN-Diensten und Proxy-Infrastruktur kombiniert haben, um sich als in den USA ansässige Mitarbeiter auszugeben.
Gleichzeitig sollen amerikanische Helfer die Laptops der Arbeitgeber aufbewahrt, Fernzugriffssoftware installiert und die Einnahmen auf von Nordkorea kontrollierte Konten überwiesen haben.
Die Behörden verhafteten die US-Staatsbürger Michael James Bostelle und Juan Cecilio Pena Carrillo. Ihnen werden unter anderem elektronischer Betrug, Geldwäsche und Identitätsdiebstahl vorgeworfen.
Das Justizministerium gab außerdem Anklagen gegen zwölf chinesische Beschuldigte im Zusammenhang mit der mutmaßlichen Verschwörung bekannt.
Ermittler kündigen weitere Maßnahmen gegen Infrastruktur in den USA an
Bei den Razzien in Texas wurde Ausrüstung entfernt, die der Gruppe den Zugriff auf US-Arbeitgeber ermöglichte. Dennoch warnten Forscher, dass eine einzelne Operation wahrscheinlich nur begrenzte Auswirkungen auf das größere Netzwerk haben werde.
Sie bezeichneten Lonestar Roundup als ersten Schritt einer umfassenderen Strafverfolgungsinitiative gegen die Infrastruktur von Famous Chollima innerhalb der Vereinigten Staaten.
Die bekannt gegebenen Durchsuchungen und Anklagen stellen daher eine Störung der mutmaßlichen Aktivitäten dar, jedoch keine Bestätigung dafür, dass die umfassenderen Betrugsmaschen beendet wurden.
0 Kommentare zu „FBI durchsucht Laptop-Farmen in Texas im Zusammenhang mit Betrugsmaschen nordkoreanischer IT-Arbeiter“