


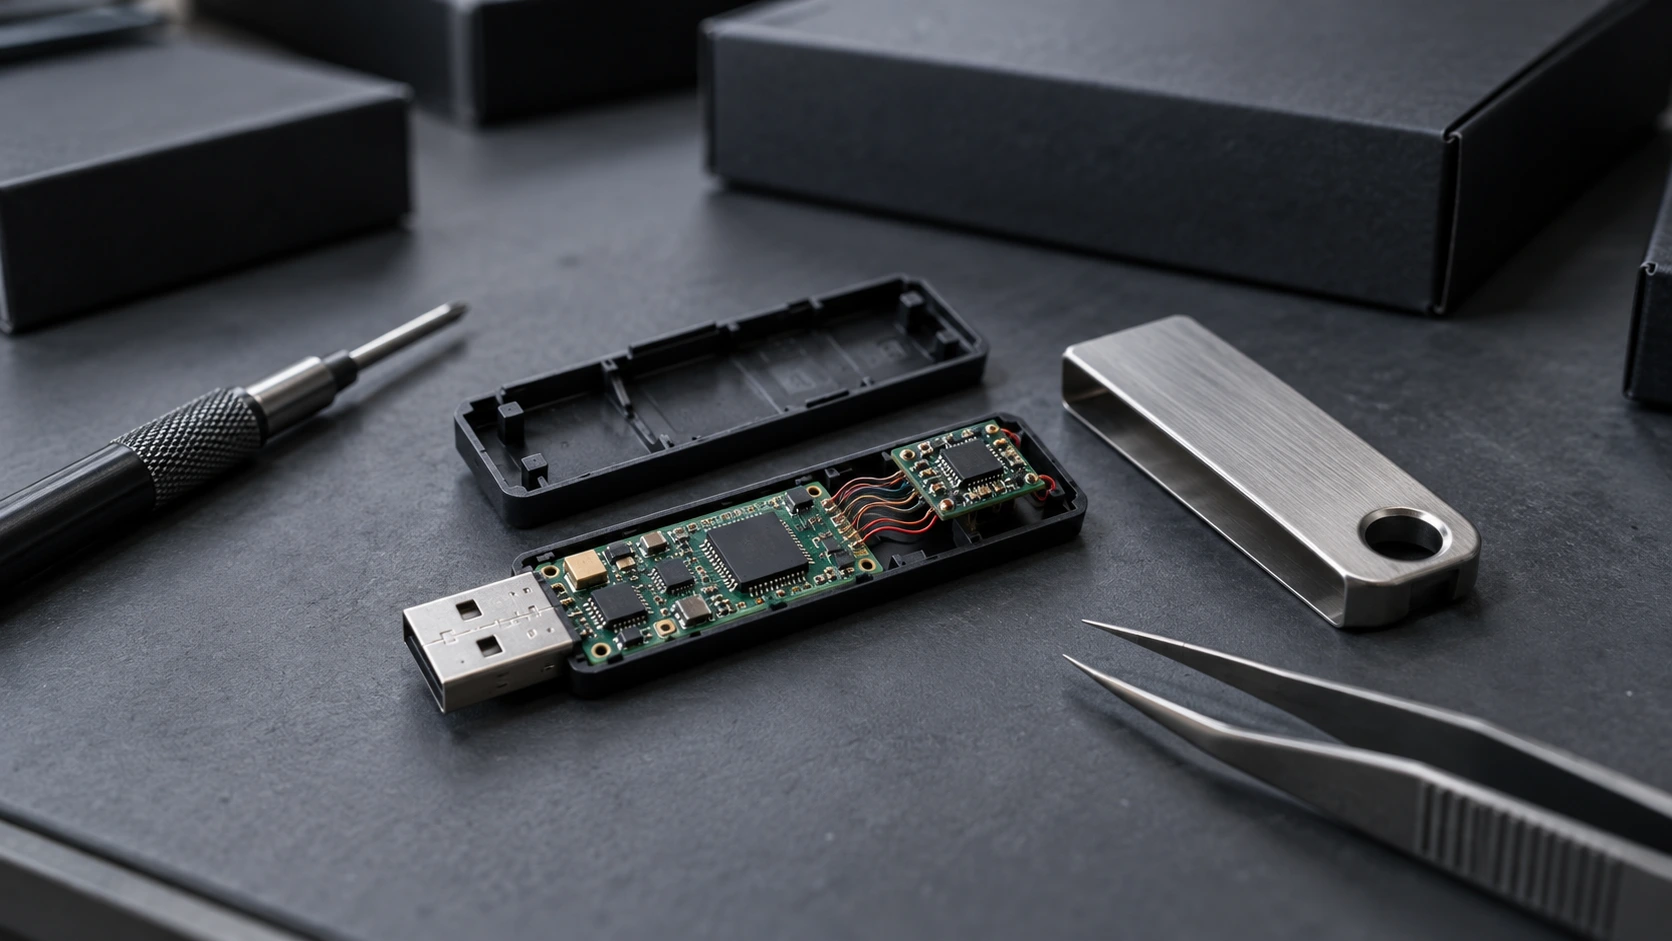
Der Ledger-Lieferkettenangriff hat den Hersteller von Kryptowährungs-Wallets dazu veranlasst, Distributoren und Wiederverkäufer in Südostasien und Hongkong aufzufordern, den Verkauf einzustellen. Das Unternehmen möchte außerdem, dass Händler die Geräte aus den Regalen nehmen, während es die Manipulation der Hardware untersucht.
Ermittler haben modifizierte Wallets entdeckt, die Implantate enthalten, welche Wiederherstellungsphrasen erfassen und über eine LTE-Verbindung übertragen. Diese Phrasen können Angreifern Zugriff auf die Kryptowährungen verschaffen, die durch eine betroffene Wallet gesichert sind.
Ermittlungen bringen bestätigte Verluste mit Geräten von CryptoBilis in Verbindung
Ledger leitete am 9. Oktober Ermittlungen ein, nachdem mehrere Nutzer Verluste von Kryptowährungen gemeldet hatten. Anschließend bestätigte das Unternehmen Manipulationen an einigen Geräten, die vom südostasiatischen Wiederverkäufer CryptoBilis verkauft worden waren.
Das Unternehmen stellt Hardware-Wallets her, die private Schlüssel speichern, mit denen Kryptowährungstransaktionen autorisiert werden. Die Implantate zielen jedoch auf die Wiederherstellungsphrase ab, anstatt den Prozess zur Transaktionssignierung der Wallet zu verändern.
Laut Ledger betreffen alle bestätigten Verluste von Kryptowährungsbeständen Geräte, die bei CryptoBilis gekauft wurden. Berichte über andere Händler haben dennoch die Besorgnis über die Vertriebskette verstärkt.
Hardware-Implantate übertragen Wiederherstellungsphrasen über LTE
Das Sicherheitsteam Donjon von Ledger erklärte, dass das Implantat einen Mikrocontroller enthält, der die aus 24 Wörtern bestehende Wiederherstellungsphrase der Wallet erkennen und entschlüsseln kann.
Diese Phrase ermöglicht es dem Eigentümer, den Zugriff auf seine Wallet wiederherzustellen. Folglich kann auch jeder, der sie erhält, die Kontrolle über die damit verbundenen Vermögenswerte erlangen.
Nachdem das Implantat die Phrase erfasst hat, überträgt es sie über LTE mithilfe einer vorkonfigurierten eSIM.
Entscheidend ist, dass die schädliche Hardware als separate Komponente arbeitet. Sie verändert weder Ledgers Secure Element noch das Betriebssystem und manipuliert auch keine Transaktionen oder Signaturen.
Daher können die bestehenden Selbstprüfungen von Ledger zur Integritätskontrolle diese Art von Implantat nicht erkennen. Ein Gerät kann diese Prüfungen somit bestehen, obwohl es zusätzliche Hardware enthält, die darauf ausgelegt ist, seine Wiederherstellungsphrase zu stehlen.
Berichte betreffen weitere Händler über den ursprünglich identifizierten Wiederverkäufer hinaus
Nutzer haben außerdem modifizierte Wallets gemeldet, die über andere Händler in Asien und Europa gekauft wurden.
Diese Berichte umfassen Käufe in einem Metapod-Technologiegeschäft an einem Flughafen in Singapur sowie über MediaMarkt in Europa. Allerdings müssen Berichte über kompromittierte Geräte von Ledgers bestätigten Erkenntnissen zu Kryptowährungsverlusten unterschieden werden.
MediaMarkt, das Ledger-Produkte über den Distributor Aqipa GmbH bezieht, hat die Geräte nach den Berichten aus den Regalen genommen.
Unterdessen hat Ledger den Verkaufsstopp über den ursprünglich mit den Ermittlungen in Verbindung gebrachten Wiederverkäufer hinaus ausgeweitet.
Ledger-Lieferkettenangriff führt zu regionalem Verkaufsstopp
Der erweiterte Verkaufsstopp betrifft Distributoren in Indonesien, Singapur, Thailand, den Philippinen, Vietnam, Malaysia und Hongkong.
Ledger hat Händler aufgefordert, den Verkauf einzustellen, bis die Untersuchungen zur Sicherheit der Geräte abgeschlossen sind. Die Maßnahme soll eine weitere Verbreitung verhindern, während das Unternehmen die betroffene Lieferkette untersucht.
Gleichzeitig erklärt Ledger, dass die eigene Infrastruktur, die Systeme, die Dienste und der direkte Vertriebskanal weiterhin sicher genutzt werden können.
Diese Zusicherung bezieht sich auf den eigenen Geschäftsbetrieb des Unternehmens. Die laufenden Ermittlungen konzentrieren sich auf physische Manipulationen an Geräten, die über Vertriebskanäle von Drittanbietern verkauft wurden.
Trezor verschärft die Kontrolle seines Wiederverkäufernetzwerks
Unabhängig davon hat der Hardware-Wallet-Hersteller Trezor angekündigt, sein Wiederverkäufernetzwerk als Vorsichtsmaßnahme gegen Lieferkettenangriffe zu verkleinern.
Das Unternehmen erklärt, keine Hinweise auf kompromittierte Trezor-Geräte gefunden zu haben. Dennoch plant es, die Anforderungen an Partner zu verschärfen und genauer zu kontrollieren, wie Händler Wallets beschaffen, lagern und handhaben.
Die Änderungen umfassen einen aktualisierten rechtlichen Rahmen und eine engere Überwachung der verbleibenden Partner.
In Schreiben an betroffene Wiederverkäufer teilte Trezor mit, dass deren Partnerschaften am 1. Januar 2027 enden werden. Ihre Berechtigung zum Verkauf von Trezor-Geräten läuft an diesem Datum ab.
0 Kommentare zu „Ledger stoppt den Verkauf von Hardware-Wallets in Südostasien nach Manipulation von Geräten“