


Ledger har bekreftet at et uautorisert maskinvareimplantat i en Ledger-enhet var til stede i en enhet knyttet til rapporterte tyverier av kryptovaluta. Etterforskningen dreier seg om lommebøker solgt gjennom CryptoBilis, en Malaysia-basert forhandler som opererer i Sørøst-Asia.
Ifølge Ledger gjaldt alle rapportene om uventet tapping av kryptomidler som selskapet mottok under etterforskningen, enheter fra denne forhandleren. Selskapet beskrev antallet berørte enheter som begrenset, men har ikke oppgitt et nøyaktig tall.
Ledger ber CryptoBilis om å stanse salget
Ledger kunngjorde etterforskningen 9. oktober etter at kunder rapporterte å ha mistet kryptovaluta fra lommebøker kjøpt gjennom CryptoBilis. Selskapet ba også forhandleren om å slutte å selge og sende enhetene deres.
Dagen etter bekreftet Ledger fysisk manipulering av minst én berørt lommebok. Etterforskerne har imidlertid ikke fastslått når eller hvor noen modifiserte maskinvaren.
Selskapet opplyste at det kontaktet berørte kunder og samarbeidet med myndighetene for å identifisere de ansvarlige.
Samtidig rådet Ledger kunder som ennå ikke hadde konfigurert enheter fra CryptoBilis, til å la dem forbli uinitialiserte. For dem som allerede bruker en slik enhet, anbefalte selskapet å vurdere å overføre midlene til en ny Ledger-enhet med en nygenerert seed phrase.
Maskinvareimplantat i Ledger-enheter fanger opp gjenopprettingsinformasjon
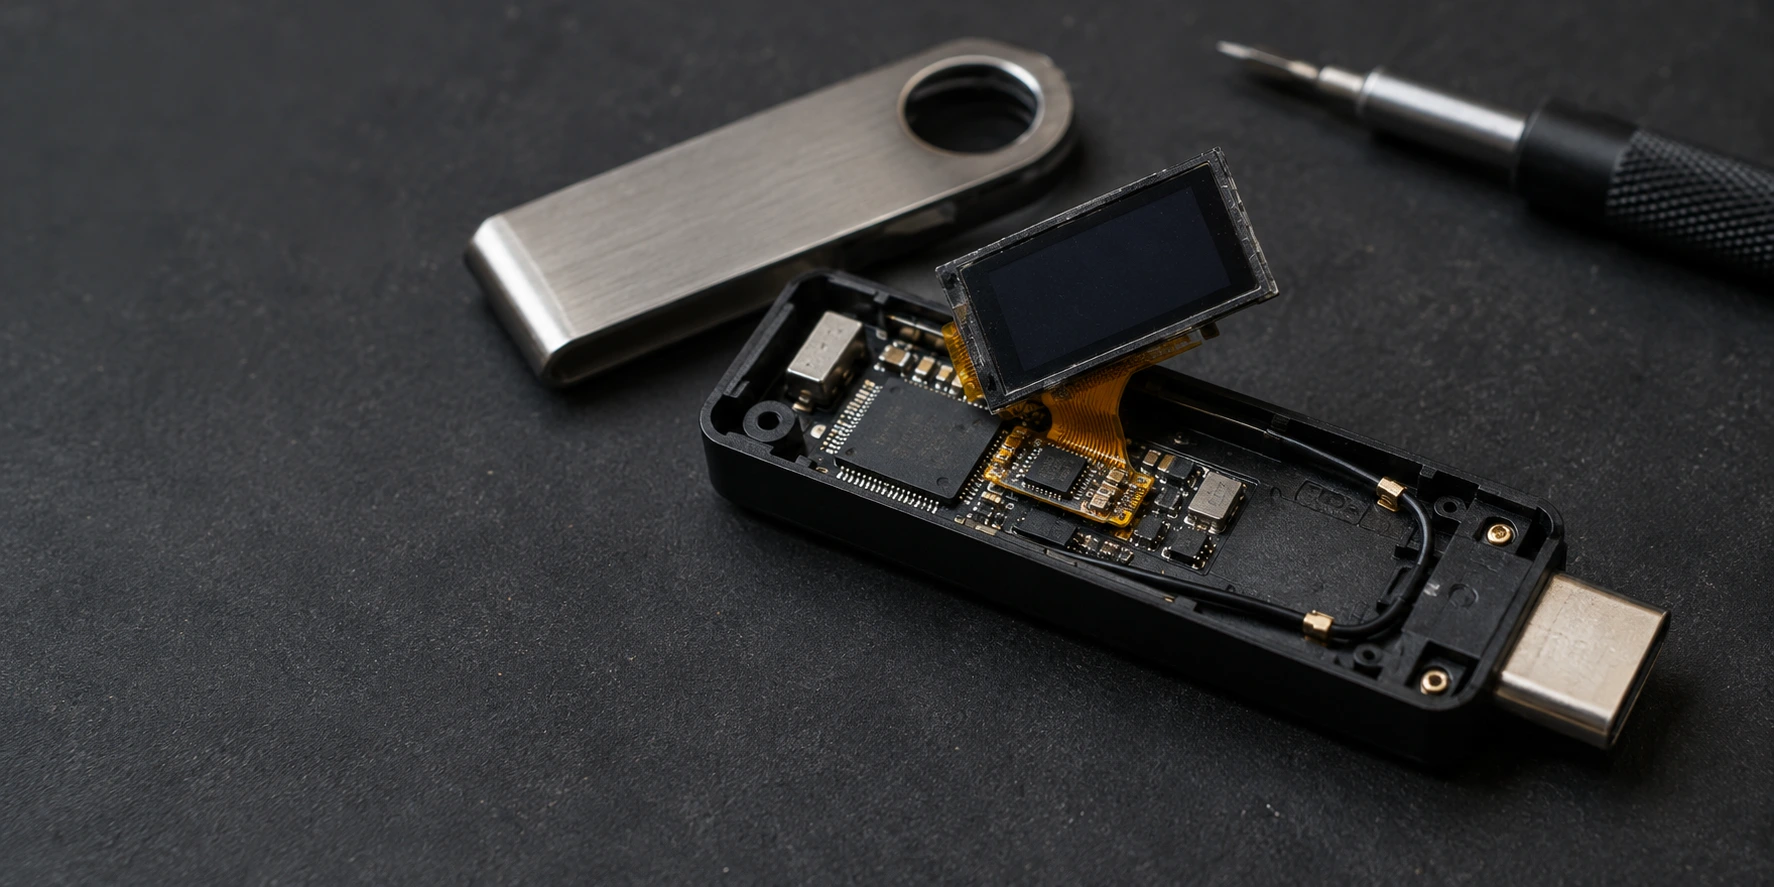
Separat forskning på modifiserte Ledger Nano X-lommebøker beskriver implantater som fanger opp skjermutdata og knappetrykk.
Ifølge funnene gjør dette det mulig for de skadelige kretsene å fange opp lommebokens seed phrase. Denne gjenopprettingsinformasjonen kan gi en angriper kontroll over de tilknyttede kryptovalutaeiendelene.
Implantatet skal deretter overføre den innsamlede informasjonen via en LTE-forbindelse ved hjelp av et innebygd SIM-kort.
Selv om Ledger bekreftet et uautorisert implantat, identifiserte ikke selskapet de berørte modellene i sine offentlige oppdateringer. De detaljerte funnene om Nano X kommer fra uavhengige maskinvareundersøkelser.
Forskere oppdager to ulike implantatdesign
Forskere undersøkte to modifiserte Nano X-enheter kjøpt gjennom japanske nettbaserte markedsplasser. Den ene kom fra en Kina-basert selger som sendte varen fra Malaysia, mens den andre kom fra en auksjonsannonse.
Det første designet erstattet originalbatteriet med en mindre enhet, noe som skapte plass til ekstra elektroniske kretser. Erstatningsbatteriet forsynte både lommeboken og implantatet med strøm.
De ekstra komponentene omfattet en mikrokontroller, et lite eSIM og en skjermet LTE-modul. En antenne strakte seg over batteriet og kommunikasjonsmaskinvaren.
Det andre designet beholdt derimot originalbatteriet. Kretsene var plassert i et område som normalt er fylt med skumpolstring under OLED-skjermen.
Forskerne oppdaget også at noen hadde fjernet komponentmerkingen, noe som gjorde delene vanskeligere å identifisere. Likevel var en antenneledning langs dekselet fortsatt et synlig tegn på modifisering.
Funnene omfattet et profesjonelt produsert fleksibelt kretskort, noe som tyder på et mer utviklet design enn en enkel modifisering med håndkoblede ledninger.
Genuine Check kan ikke oppdage alle modifiseringer
Ledgers funksjon for enhetsautentisering har en viktig begrensning i dette scenarioet.
Selskapet advarer om at Genuine Check ikke kan oppdage ekstra maskinvareimplantater når den opprinnelige Secure Element-brikken forblir intakt. Dermed kan en modifisert enhet beholde autentiske sikkerhetskomponenter samtidig som den inneholder separate kretser som fanger opp sensitiv informasjon.
Dette skillet er viktig fordi en bekreftelse på at den opprinnelige maskinvaren er ekte, ikke nødvendigvis betyr at ingen har lagt til komponenter i ettertid.
Selskapet advarer mot ubekreftede salgskanaler
Ledger oppfordret kunder til å unngå uautoriserte selgere på grunn av den økte risikoen for forfalskede eller modifiserte enheter.
Selskapet minnet også distributører og autoriserte forhandlere om å skaffe varer gjennom godkjente kanaler og unngå å sette returnerte produkter tilbake i omløp.
På tidspunktet for oppdateringene hadde Ledger ikke identifisert andre forhandlere som sendte kompromitterte lommebøker. Samtidig er forbindelsen mellom de uavhengig undersøkte enhetene fra nettmarkedsplassene og CryptoBilis-etterforskningen fortsatt ubekreftet.
0 responses to “Maskinvareimplantat i Ledger knyttes til tyverier fra kryptolommebøker”