


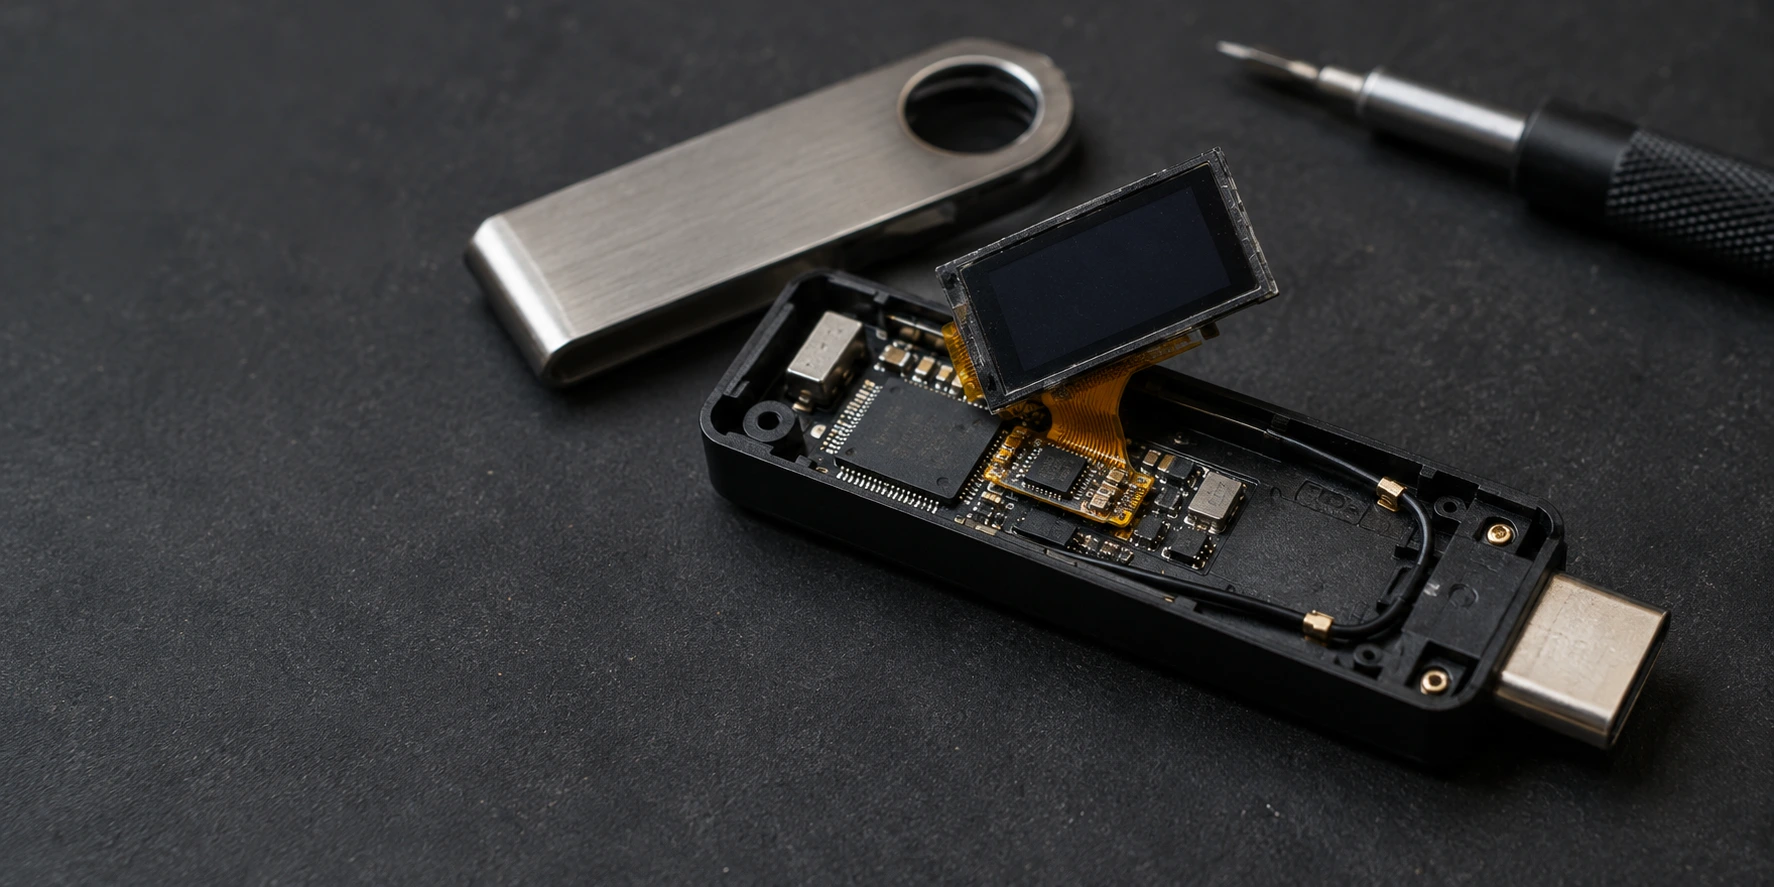
Ledger har bekräftat att ett obehörigt hårdvaruimplantat i en Ledger-enhet fanns i en enhet som kopplats till rapporterade stölder av kryptovaluta. Utredningen fokuserar på plånböcker som sålts via CryptoBilis, en Malaysia-baserad återförsäljare som är verksam i Sydostasien.
Enligt Ledger gällde samtliga rapporter om oväntade förluster av kryptotillgångar som företaget tog emot under utredningen enheter från denna återförsäljare. Företaget beskrev antalet drabbade enheter som begränsat men har inte offentliggjort någon exakt siffra.
Ledger uppmanar CryptoBilis att stoppa försäljningen
Ledger tillkännagav sin utredning den 9 oktober efter att kunder rapporterat att de förlorat kryptovaluta från plånböcker som köpts via CryptoBilis. Företaget uppmanade också återförsäljaren att sluta sälja och leverera dess enheter.
Dagen därpå bekräftade Ledger att minst en drabbad plånbok hade manipulerats fysiskt. Utredarna har dock inte fastställt när eller var någon modifierade hårdvaran.
Företaget uppgav att det kontaktade berörda kunder och samarbetade med myndigheterna för att identifiera de ansvariga.
Samtidigt rekommenderade Ledger kunder som ännu inte konfigurerat enheter från CryptoBilis att lämna dem oinitierade. För dem som redan använder en sådan enhet rekommenderade företaget att överväga att överföra tillgångarna till en ny Ledger-enhet med en nygenererad seed phrase.
Hårdvaruimplantat i Ledger-enheter samlar in återställningsinformation
Separat forskning om modifierade Ledger Nano X-plånböcker beskriver implantat som fångar upp information från skärmen och knapptryckningar.
Enligt resultaten gör detta det möjligt för de skadliga kretsarna att fånga upp plånbokens seed phrase. Denna återställningsinformation kan ge en angripare kontroll över de tillhörande kryptotillgångarna.
Implantatet uppges därefter överföra den insamlade informationen via en LTE-anslutning med hjälp av ett inbyggt SIM-kort.
Även om Ledger bekräftade förekomsten av ett obehörigt implantat identifierade företaget inte de drabbade modellerna i sina offentliga uppdateringar. De detaljerade resultaten om Nano X kommer från oberoende hårdvaruundersökningar.
Forskare upptäcker två olika implantatdesigner
Forskare undersökte två modifierade Nano X-enheter som köpts via japanska marknadsplatser online. Den ena kom från en Kina-baserad säljare som skickade produkten från Malaysia, medan den andra köptes via en auktionsannons.
Den första designen ersatte originalbatteriet med en mindre enhet, vilket skapade utrymme för ytterligare kretsar. Ersättningsbatteriet försåg både plånboken och implantatet med ström.
De tillagda komponenterna omfattade en mikrokontroller, ett litet eSIM och en skärmad LTE-modul. En antenn sträckte sig över batteriet och kommunikationshårdvaran.
Den andra designen behöll däremot originalbatteriet. Dess kretsar placerades i ett utrymme som normalt fylls av skumvaddering under OLED-skärmen.
Forskarna upptäckte också att någon hade tagit bort komponenternas märkningar, vilket gjorde delarna svårare att identifiera. Trots detta var en antennkabel längs höljet fortfarande ett synligt tecken på modifiering.
Bland fynden fanns ett professionellt tillverkat flexibelt kretskort, vilket tyder på en mer avancerad konstruktion än en enkel modifiering med handdragna ledningar.
Genuine Check kan inte upptäcka alla modifieringar
Ledgers funktion för enhetsautentisering har en viktig begränsning i detta scenario.
Företaget varnar för att dess Genuine Check inte kan upptäcka tillagda hårdvaruimplantat när det ursprungliga Secure Element-chippet förblir intakt. Följaktligen kan en modifierad enhet behålla autentiska säkerhetskomponenter samtidigt som den innehåller separata kretsar som fångar upp känslig information.
Denna skillnad är viktig eftersom en bekräftelse på att den ursprungliga hårdvaran är äkta inte nödvändigtvis innebär att ingen har lagt till komponenter i efterhand.
Företaget varnar för okontrollerade försäljningskanaler
Ledger uppmanade kunder att undvika obehöriga återförsäljare på grund av den ökade risken för förfalskade eller modifierade enheter.
Företaget påminde också distributörer och auktoriserade återförsäljare om att köpa in produkter via godkända kanaler och undvika att återföra returnerade produkter till försäljning.
Vid tidpunkten för uppdateringarna hade Ledger inte identifierat några andra återförsäljare som levererade komprometterade plånböcker. Samtidigt är sambandet mellan de oberoende undersökta enheterna från marknadsplatserna och utredningen av CryptoBilis fortfarande obekräftat.
0 svar till ”Hårdvaruimplantat i Ledger kopplas till stölder från kryptoplånböcker”