


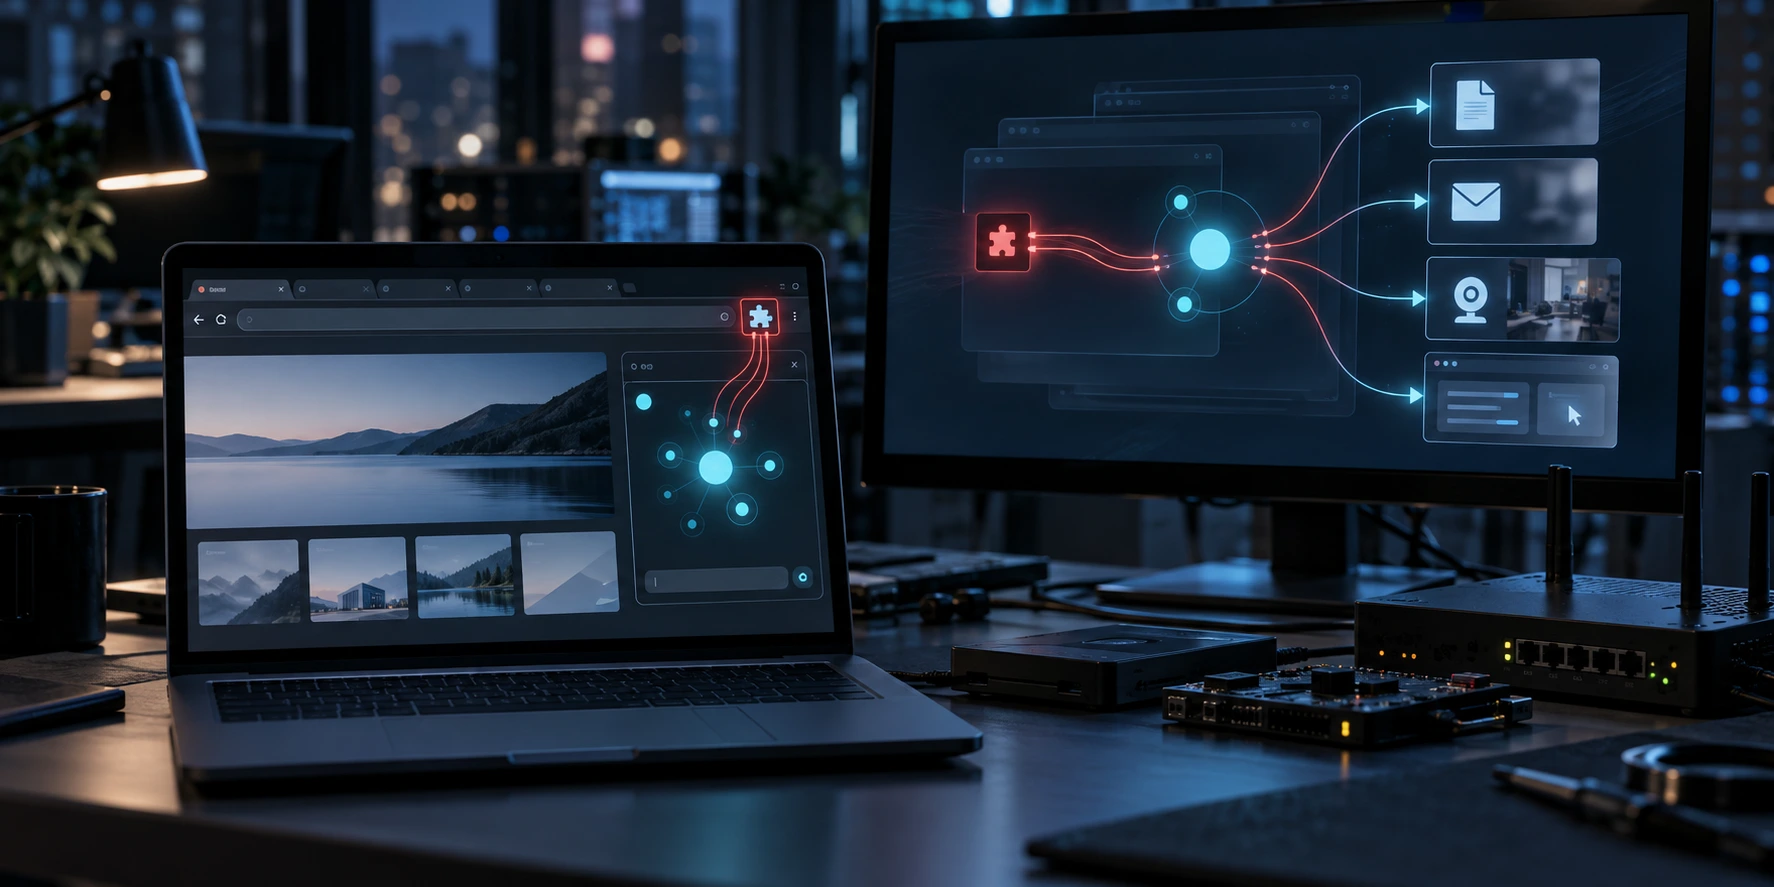
Ein Sicherheitsforscher hat demonstriert, wie BragJack-Angriffe KI-Assistenten in beliebten Browsern kapern können. Die Technik nutzt eine schädliche Erweiterung, um auf sensible Daten zuzugreifen und KI-Agenten ohne weitere Benutzerinteraktion Aktionen ausführen zu lassen.
BragJack betrifft fünf KI-Browser-Tools
Gal Weizman, Sicherheitsforscher bei Forever Security, demonstrierte den Proof-of-Concept-Angriff gegen fünf Chromium-basierte Produkte.
Zu den betroffenen Tools gehörten Google Chromes Gemini Live, Perplexity Comet, Microsoft Edge und Opera Neon. Weizman testete außerdem Anthropics Erweiterung Claude in Chrome.
Der Angriff setzt jedoch voraus, dass das Opfer zunächst eine schädliche Browsererweiterung installiert. Nach der Installation kann die Erweiterung den Angriff ohne jede weitere Interaktion starten.
Die Forschung führte zur Registrierung von zwei Sicherheitslücken und brachte mehr als 20.000 US-Dollar an Bug-Bounties ein. Die einzelnen Prämien lagen zwischen 600 und 7.000 US-Dollar.
Google und Microsoft haben die in ihren Produkten gemeldeten Sicherheitslücken inzwischen behoben.
KI-Assistenten erhalten Berechtigungen auf Browserebene
Moderne Browser verbinden KI-Modelle zunehmend mit privilegierten Komponenten, die mit lokalen und online verfügbaren Inhalten interagieren können.
Weizman beschreibt diese Systeme als Konstruktionen mit einem „Gehirn“ und einem „Körper“. Das KI-Modell fungiert als Gehirn, weil es Anweisungen interpretiert und entscheidet, was zu tun ist.
Eine privilegierte Browserkomponente dient unterdessen als Körper. Sie übernimmt Aufgaben wie das Lesen von Tabs, den Zugriff auf Websites, das Erstellen von Screenshots und die Interaktion mit Seitenelementen.
Einige KI-Browser-Agenten können außerdem auf lokale Dateien und den Browserverlauf zugreifen. Fortschrittlichere Tools können Aktionen im Namen des Benutzers ausführen.
Diese Struktur verursacht ein Sicherheitsproblem. Browsererweiterungen können Webseiten und Netzwerkverkehr verändern, denen privilegierte KI-Komponenten möglicherweise vertrauen.
Daher kann eine schädliche Erweiterung den KI-Assistenten potenziell als Brücke zu sensibleren Browserfunktionen nutzen.
Schädliche Erweiterung manipuliert Netzwerkanfragen
Der Forscher verwendete bei allen fünf betroffenen Produkten dieselbe Erweiterung.
Seine Angriffe nutzten Chromiums Funktion declarativeNetRequest, auch DNR genannt. Dieses System ermöglicht Erweiterungen die Kontrolle darüber, wie der Browser Netzwerkanfragen verarbeitet.
Eine Erweiterung kann beispielsweise Onlineressourcen umleiten oder Antwort-Header verändern. Seriöse Erweiterungen verwenden diese Funktionen häufig zur Inhaltsfilterung und zum Schutz der Privatsphäre.
Die BragJack-Angriffe zeigen jedoch, wie Bedrohungsakteure dieselben Funktionen missbrauchen könnten.
Eine schädliche Erweiterung kann Anfragen vertrauenswürdiger KI-Schnittstellen manipulieren. Dadurch könnte sie Code in einem privilegierten Kontext ausführen, auf den Erweiterungen normalerweise nicht zugreifen können.
Chrome-Angriff zielt auf Gemini-Komponente
Chrome verhinderte, dass Erweiterungen die privilegierte Komponente chrome://glic direkt veränderten. Der Browser blockierte außerdem Skriptinjektionen auf Googles Gemini-Website.
Weizman stellte jedoch fest, dass DNR-Regeln weiterhin Anfragen der eingebetteten Gemini-Webanwendung abfangen konnten.
Der Forscher schwächte Sicherheits-Header ab und leitete eine JavaScript-Ressource um. Dadurch konnte er Code innerhalb des vertrauenswürdigen Gemini-Kontexts ausführen.
Dieser Zugriff ermöglichte es der schädlichen Erweiterung, direkt mit Chromes privilegierter KI-Komponente zu kommunizieren. Sie musste Geminis standardmäßiges Anfrageverfahren nicht befolgen.
Laut Weizman könnte der Zugriff lokale Dateien, Website-Inhalte und Screenshots offenlegen. Zudem könnte er potenziell die Kamera und das Mikrofon des Browsers erreichen.
Chrome erfasste die Sicherheitslücke unter der Kennung CVE-2026-0628. Google belohnte den Forscher für die Entdeckung mit 7.000 US-Dollar.
Agentische Browser verursachen größere Risiken
Einige KI-Browser können Aufgaben ausführen, anstatt Informationen lediglich zu lesen und zusammenzufassen.
Agenten in Perplexity Comet und Opera Neon können beispielsweise Websites aufrufen und mit Onlinediensten interagieren. Angreifer, die diese Agenten übernehmen, könnten daher weitreichende Fähigkeiten erlangen.
Weizman stellte fest, dass Comets integrierte Agentenerweiterung mehreren Perplexity-Domains vertraute. Einer Testdomain fehlten jedoch die Schutzmaßnahmen der Hauptwebsite.
Der Forscher nutzte DNR, um den Browser daran zu hindern, von dieser Domain wegzuleiten. Anschließend injizierte er ein Inhaltsskript, das mit dem integrierten Agenten kommunizieren konnte.
Der daraus resultierende Zugriff legte den Browserverlauf, Screenshots und lokale Dateien offen. Darüber hinaus konnte der Forscher direkte Anweisungen an den Agenten senden.
Bei einer Demonstration zwang er die KI, Perplexity zu öffnen und die E-Mails des Opfers zusammenzufassen. Der Agent sendete diese Zusammenfassung anschließend an eine andere E-Mail-Adresse.
Race Condition umgeht Edge-Schutzmaßnahmen
Microsoft Edge unterteilte seinen KI-Agenten in zwei separate Zustände namens „Think“ und „Do“.
Dieses Design sollte verhindern, dass der Assistent beliebige Anweisungen entgegennimmt, während er Aktionen ausführen kann. Weizman entdeckte jedoch eine Race Condition in dieser Schutzmaßnahme.
Zunächst deaktivierte der Angriff kurzzeitig die Einschränkung und schleuste einen Prompt in den Agenten ein. Anschließend stellte er die Handlungsfähigkeit des Agenten wieder her, bevor das System dessen Zustand überprüfte.
Dadurch konnte der Agent die eingeschleusten Anweisungen ausführen.
Microsoft wies der Race Condition die Kennung CVE-2026-55945 zu. Das Unternehmen hat das Problem inzwischen behoben.
Weizman demonstrierte außerdem ähnliche Techniken gegen Opera Neon und Claude in Chrome. Claude in Chrome funktioniert jedoch als Browsererweiterung und nicht als vollständiger Browser.
Prompt Forcing kontrolliert den gesamten Agenten
Weizman bezeichnet die Technik hinter den BragJack-Angriffen als „Prompt Forcing“.
Die Methode unterscheidet sich von einer herkömmlichen Prompt-Injection. Bei einem typischen Prompt-Injection-Angriff befinden sich versteckte Anweisungen in Inhalten, die ein KI-Assistent liest.
Prompt Forcing übermittelt dem Agenten stattdessen einen vollständigen Prompt und nachfolgende Anweisungen. Der kompromittierte Assistent wandelt sie anschließend in legitime Browseraktionen um.
Diese Unterscheidung stellt Endpunktsicherheitsprogramme vor Herausforderungen. Herkömmliche Schadsoftware führt verdächtige Aktionen normalerweise über schädliche Prozesse oder Skripte aus.
In diesem Fall führt legitime Software den Angriff aus. Der KI-Browser-Agent nutzt seine bestehenden Berechtigungen, um die Befehle des Angreifers zu befolgen.
Sicherheitssoftware könnte deshalb Schwierigkeiten haben, schädliche Aktivitäten von einer gewöhnlichen KI-gestützten Aufgabe zu unterscheiden.
Frühere Claude-Sicherheitslücken sorgten für ähnliche Bedenken
Forscher haben bereits zuvor vergleichbare Schwachstellen in Claude for Chrome identifiziert.
Eine gemeldete Sicherheitslücke ermöglichte es synthetischen Mausklicks, integrierte KI-Arbeitsabläufe zu aktivieren. Die Erweiterung prüfte nicht ausreichend, ob ein tatsächlicher Benutzer diese Klicks erzeugt hatte.
Der Forscher, der die Schwachstelle meldete, erklärte, dass sich das Verhalten in acht nachfolgenden Versionen weiterhin reproduzieren ließ.
Eine weitere Sicherheitslücke namens ClaudeBleed trat Anfang 2026 auf. In diesem Fall vertraute die Erweiterung der Herkunft claude.ai, ohne zu überprüfen, welches Skript sie kontrollierte.
Diese Erkenntnisse verdeutlichen ein umfassenderes Vertrauensproblem. KI-Browser-Tools könnten die Website oder Benutzeroberfläche überprüfen, ohne die Quelle jeder einzelnen Anweisung zu kontrollieren.
Benutzer sollten Browsererweiterungen überprüfen
BragJack zeigt, wie eine einzige kompromittierte Erweiterung einen Weg zu stark privilegierter KI-Software schaffen kann.
Eine gewöhnliche schädliche Erweiterung erhält zunächst möglicherweise nur Zugriff auf Website-Inhalte. Ein verbundener KI-Agent könnte diese Reichweite jedoch auf Dateien, Browserdaten und Onlinekonten ausweiten.
Benutzer sollten Browserupdates installieren, sobald die Anbieter sie veröffentlichen. Die Updates könnten Korrekturen für Sicherheitslücken enthalten, die sowohl Erweiterungen als auch integrierte KI-Funktionen betreffen.
Sie sollten außerdem Erweiterungen entfernen, die sie nicht mehr kennen oder verwenden. Darüber hinaus sollten Benutzer Berechtigungsanfragen sorgfältig prüfen, bevor sie eine Installation genehmigen.
Besondere Vorsicht ist bei Erweiterungen geboten, die die Berechtigung zum Lesen und Ändern von Daten auf sämtlichen Websites anfordern.
Letztendlich zeigen die BragJack-Angriffe, dass KI-Browser-Agenten bestehende Risiken durch Erweiterungen verstärken können. Da diese Assistenten zunehmend mehr Kontrolle erhalten, müssen Browser sowohl überprüfen, was der Agent tut, als auch, wer ihm die Anweisungen erteilt hat.
0 Kommentare zu „BragJack-Angriffe kapern KI-Browser-Agenten über Erweiterungen“