


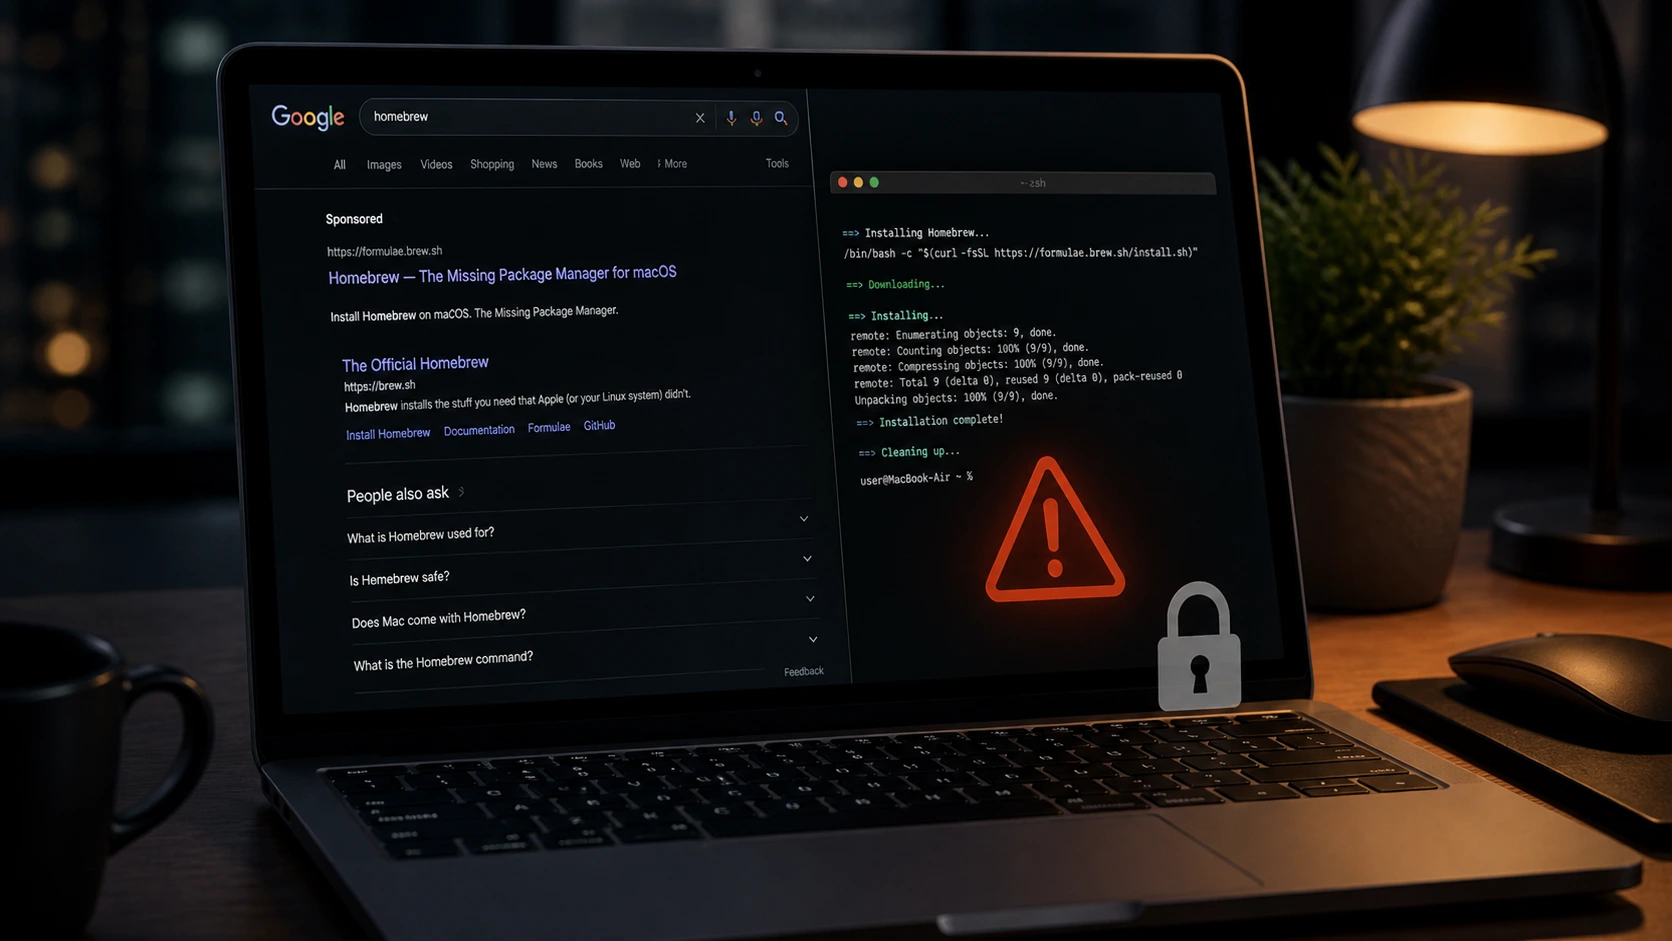
Säkerhetsforskare har avslöjat en homebrew-malvertisingkampanj som riktar sig mot macOS-användare genom annonser i Google Sök. Angripare placerar falska sponsrade resultat ovanför legitima länkar, vilket får skadliga sidor att se trovärdiga ut vid första anblick.
Metoden bygger på användarbeteende. Många användare klickar på det första resultatet utan att kontrollera källan. Därför kan angripare omdirigera offer till klonade webbplatser som efterliknar den officiella Homebrew-plattformen.
Falska Google-annonser driver attacken
Homebrew-malvertisingkampanjen använder sponsrade annonser för att lyfta skadliga länkar till toppen av sökresultaten. Dessa annonser ser ofta identiska ut med legitima resultat, vilket ökar chansen att användare klickar på dem.
Angriparna använder också kapade annonskonton för att driva kampanjerna. Den taktiken hjälper dem att kringgå vanliga system för annonsverifiering. I vissa fall hostar de falska sidor på betrodda plattformar, vilket ger ytterligare trovärdighet.
De klonade webbplatserna kopierar designen och innehållet från den riktiga Homebrew-sidan. För de flesta användare är skillnaderna svåra att upptäcka utan noggrann granskning.
Skadliga kommandon installerar infostealer
Infektionskedjan i homebrew-malvertisingkampanjen börjar med en välbekant instruktion. Användare uppmanas att kopiera och klistra in ett kommando i macOS-terminalen, precis som i den officiella installationsprocessen.
Kommandot har dock ändrats. I stället för att installera pakethanteraren laddar det ner en infostealer. Skadlig kod samlar sedan in känslig information från systemet, inklusive sparade inloggningsuppgifter och systemdetaljer.
När användaren kör kommandot skickar nyttolasten den stulna informationen till en fjärrserver som angriparna kontrollerar. Processen kan avslutas med ett felmeddelande, vilket hjälper till att dölja den skadliga aktiviteten.
Betrodda verktyg ökar framgångsgraden
Homebrew-malvertisingkampanjen lyckas eftersom den riktar sig mot ett utvecklarverktyg som många litar på. Homebrew används brett inom macOS-ekosystemet, vilket gör att användare sällan ifrågasätter installationsstegen.
Metoden speglar en bredare trend inom cyberbrottslighet. Angripare utger sig allt oftare för att vara välkända varumärken för att sprida skadlig kod. Genom att anpassa attackerna till normala arbetsflöden minskar de misstänksamheten och ökar träffsäkerheten.
Liknande taktiker har riktat sig mot andra populära mjukvaruverktyg, vilket visar att metoden är både skalbar och effektiv.
Malvertising fortsätter att växa som hot
Malvertising fortsätter att utvecklas i takt med att angripare förfinar sina tekniker. I stället för att utnyttja tekniska sårbarheter fokuserar de på att manipulera användarnas förtroende och plattformarnas system.
Strategin gör det möjligt för kampanjer att snabbt nå stora målgrupper. Den gör också upptäckt svårare, särskilt när angripare använder legitima tjänster för att hosta sitt innehåll.
Homebrew-malvertisingkampanjen visar hur effektiv denna metod kan vara mot både vanliga användare och utvecklare.
Slutsats
Homebrew-malvertisingkampanjen visar hur angripare kombinerar social manipulation med betrodda plattformar för att sprida skadlig kod. Genom att missbruka Google-annonser och klona legitima webbplatser skapar de övertygande ingångspunkter för infektion.
Användare kan minska risken genom att undvika sponsrade länkar vid nedladdning av programvara och genom att verifiera officiella källor. I takt med att dessa kampanjer blir mer avancerade förblir medvetenhet ett avgörande skydd.
0 svar till ”Homebrew-malvertising riktar sig mot Mac-användare via Google Ads”